Guardião Cibernético 8.0 mobiliza 1.300 participantes e 14 países em Brasília
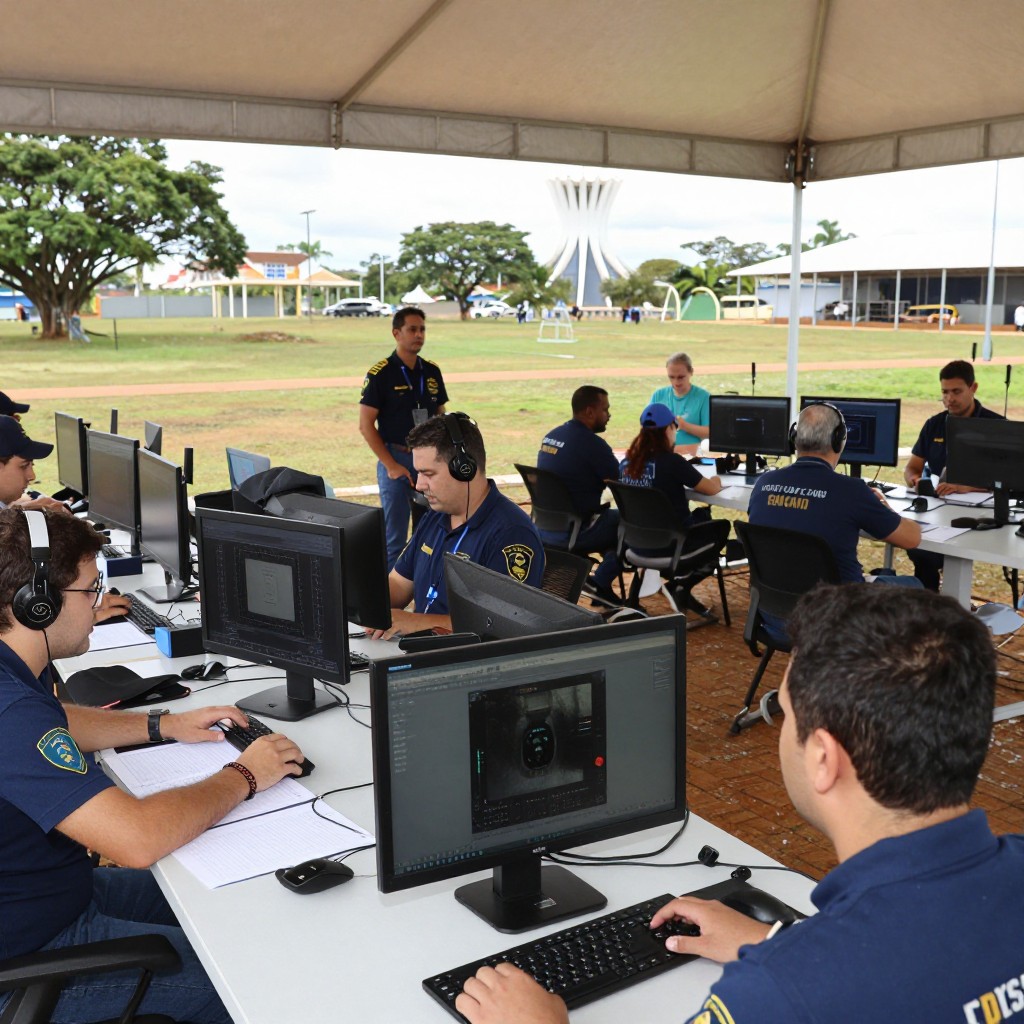
A 8ª edição do Exercício Guardião Cibernético começou nesta segunda-feira, na Escola Superior de Defesa, em Brasília, com a participação de aproximadamente 1.300 profissionais. O treinamento reúne representantes de 300 organizações, incluindo instituições públicas, empresas privadas, universidades e integrantes de 14 países.
Coordenada pelo Exército Brasileiro, por meio do Comando de Defesa Cibernética, e conduzida sob responsabilidade do Ministério da Defesa, a iniciativa também conta com a atuação da Marinha do Brasil e da Força Aérea Brasileira. As atividades estão programadas para ocorrer até quinta-feira.
O objetivo central é fortalecer a capacidade de prevenção, resposta e recuperação diante de incidentes digitais que possam afetar serviços essenciais. Para isso, o exercício promove uma atuação integrada entre governo, setor privado e meio acadêmico, com foco na proteção do espaço cibernético brasileiro e das infraestruturas críticas nacionais.
Simulações reproduzem crises digitais complexas
Durante o Guardião Cibernético 8.0, os participantes enfrentam cenários simulados de ataques capazes de interromper ou comprometer operações em setores estratégicos. As atividades incluem exercícios construtivos e virtuais, nos quais equipes precisam analisar ameaças, tomar decisões, acionar protocolos e coordenar respostas em tempo reduzido.
Entre os segmentos envolvidos estão energia, transporte, recursos hídricos, comunicações, biossegurança e economia. A escolha dessas áreas está relacionada ao impacto que uma indisponibilidade ou manipulação de sistemas pode provocar na população, no funcionamento do Estado e na continuidade de serviços indispensáveis.
A programação também contempla a aplicação de planos de contingência e procedimentos destinados a incidentes cibernéticos coordenados. A proposta é testar não apenas ferramentas tecnológicas, mas também os fluxos de comunicação, a divisão de responsabilidades e a capacidade de cooperação entre diferentes instituições.
Estrutura descentralizada amplia alcance nacional
Embora Brasília seja o principal centro do exercício, a edição deste ano adota um formato descentralizado. Atividades simultâneas são realizadas em São Paulo, Rio de Janeiro, Curitiba, Recife, Manaus e Belém, permitindo a participação de equipes localizadas em diferentes regiões do país.
A expansão geográfica ajuda a reproduzir condições mais próximas da realidade operacional de organizações com unidades distribuídas pelo território nacional. Também favorece a troca de experiências entre setores que enfrentam riscos específicos, de acordo com sua infraestrutura, localização e grau de dependência de sistemas digitais.
Além dos treinamentos técnicos, o evento inclui palestras e ações educativas voltadas à segurança cibernética e à proteção do ambiente digital. Essas iniciativas contribuem para ampliar a conscientização sobre práticas seguras, prevenção de incidentes e responsabilidade compartilhada no uso de tecnologias.
Exercício cresceu com a evolução das ameaças
O comandante de Defesa Cibernética, general de divisão Jacy Barbosa Júnior, ressaltou que o exercício começou em escala menor e aumentou progressivamente à medida que os riscos digitais ganharam importância para a sociedade e para o desenvolvimento econômico.
Segundo o militar, a partir de 2022 foi necessário estabelecer um HUB em São Paulo, que passou a integrar a estrutura das edições seguintes. No ano passado, Belém também recebeu uma unidade de apoio, criada em razão das demandas relacionadas à realização da COP 30.
Para o comandante, o Guardião Cibernético representa uma cooperação que ultrapassa a atuação isolada das Forças Armadas. A iniciativa reúne órgãos públicos, empresas e instituições de pesquisa em torno da construção de um ambiente digital mais seguro e estável para o país e para a região.
Preparação precisa acompanhar novas tecnologias
Cleberson Vieira, analista de crimes cibernéticos do Ministério da Justiça e participante de edições anteriores, destacou a necessidade de submeter as equipes a situações cada vez mais desafiadoras. A evolução da inteligência artificial, da automação, dos serviços em nuvem e dos dispositivos conectados amplia as possibilidades de ataque e torna os incidentes mais difíceis de investigar e conter.
A realização de exercícios práticos permite identificar falhas antes que elas sejam exploradas em uma crise real. Durante as simulações, os participantes podem avaliar se os contatos de emergência estão atualizados, se os procedimentos são conhecidos pelas equipes e se as decisões conseguem ser tomadas com rapidez suficiente.
Outro aspecto relevante é a capacidade de comunicação entre organizações. Um ataque contra uma empresa de energia, por exemplo, pode gerar reflexos no transporte, nas telecomunicações, no abastecimento de água e em serviços públicos. Por esse motivo, a resposta precisa considerar as interdependências existentes entre diferentes infraestruturas.
Cooperação reduz impactos de incidentes
A integração entre órgãos civis e militares permite compartilhar informações sobre ameaças, padrões de ataque e métodos de contenção. Essa colaboração também facilita a definição de prioridades quando várias instituições são afetadas simultaneamente.
Empresas privadas têm papel importante nesse processo porque operam parte significativa dos serviços digitais e das infraestruturas essenciais. Já as universidades podem contribuir com pesquisa, formação profissional e desenvolvimento de soluções para análise, detecção e resposta a ataques.
Outro benefício está na padronização de procedimentos. Quando as organizações adotam critérios compatíveis para registrar, classificar e comunicar incidentes, a resposta tende a ser mais rápida e coordenada. Isso reduz o tempo de indisponibilidade e ajuda a preservar evidências para investigações posteriores.
Resiliência depende de treinamento contínuo
A segurança digital não se limita à instalação de sistemas de proteção. É necessário manter equipes capacitadas, revisar planos de continuidade, testar cópias de segurança e estabelecer processos claros para retomada das operações.
Exercícios como o Guardião Cibernético também ajudam a revelar problemas de governança. Em muitos casos, a dificuldade durante uma crise não está apenas na tecnologia, mas na ausência de responsáveis definidos, na demora para autorizar medidas emergenciais ou na falta de canais seguros de comunicação.
A experiência acumulada em cada edição pode ser convertida em melhorias permanentes. Após os treinamentos, as organizações podem revisar políticas internas, atualizar matrizes de risco, aperfeiçoar controles de acesso e reforçar programas de conscientização para funcionários e parceiros.
Autoridades acompanham a abertura
A cerimônia de abertura contou com a presença de autoridades civis e militares, entre elas Richard Fernandez Nunes, diretor-geral do Centro Gestor e Operacional do Sistema de Proteção da Amazônia; o major-brigadeiro Laerte Lobato de Moraes, comandante da Escola Superior de Defesa; e o general de divisão Ivan de Sousa Corrêa Filho, vice-chefe do Departamento de Ciência e Tecnologia do Exército Brasileiro.
A participação de representantes de diferentes áreas demonstra a amplitude da agenda de defesa cibernética. Ao reunir setores estratégicos e instituições com atribuições distintas, o exercício busca preparar o país para incidentes que exigem respostas simultâneas, compartilhamento de informações e coordenação em escala nacional.